Le 15 mars 2023, une comptable d’une PME reçoit un email urgent de son directeur financier. Le message est clair : un virement de 45 000 euros doit être effectué immédiatement pour finaliser un contrat confidentiel. L’email semble parfaitement légitime. Elle exécute l’ordre. Trois heures plus tard, l’entreprise découvre qu’elle vient d’être victime d’une attaque de phishing sophistiquée.
Cette histoire n’est pas un cas isolé. 86% des entreprises ont subi au moins une tentative de phishing l’année dernière, et le coût moyen d’une attaque réussie dépasse les 350 000 euros en incluant les dommages directs et indirects.
Le phishing n’est plus une menace technique réservée aux spécialistes informatiques. C’est devenu un risque métier majeur qui nécessite une compréhension approfondie et une réponse stratégique globale.Dans ce guide complet, nous décryptons les mécanismes du phishing, analysons ses différentes formes et vous donnons les clés pour protéger efficacement votre organisation.
Qu’est-ce que le phishing ? Comprendre l’ennemi
Une définition simple mais trompeuse
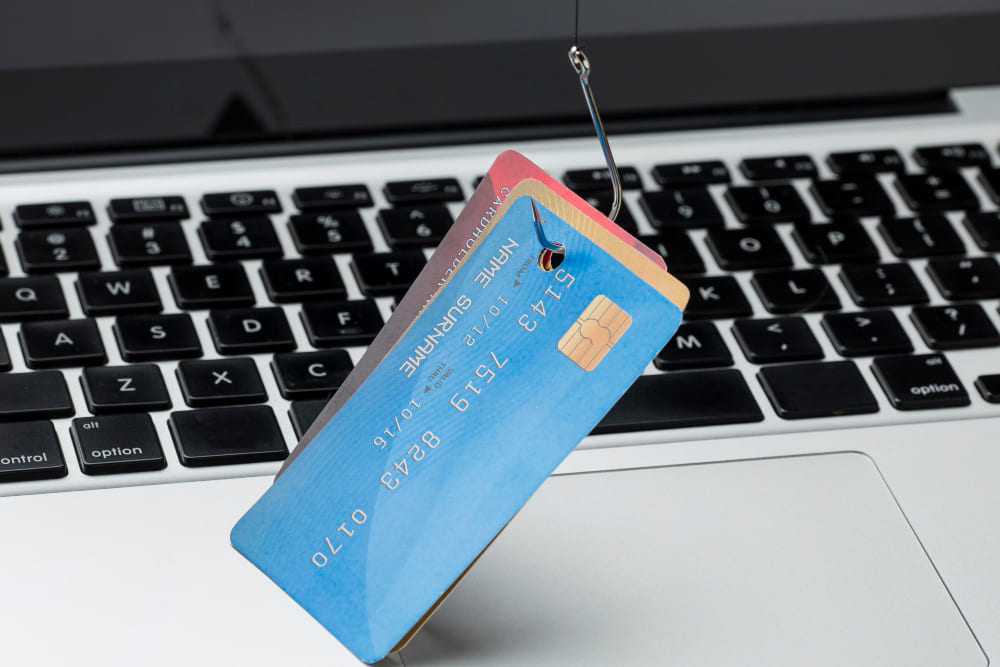
Le phishing (hameçonnage en français) est une technique de cyberattaque qui vise à tromper une personne pour qu’elle divulgue des informations sensibles : mots de passe, données bancaires, informations confidentielles ou qu’elle exécute une action dangereuse comme télécharger un virus.
L’origine du terme vient de « fishing » (pêcher) : comme un pêcheur qui lance son hameçon, le cybercriminel lance des emails piégés en espérant que quelqu’un « morde ».
Au-delà de la définition : pourquoi le phishing est-il si efficace ?
Contrairement aux attaques purement techniques qui exploitent des failles logicielles, le phishing exploite la faille humaine. Il combine :
- Ingénierie sociale : manipulation psychologique pour créer la confiance ou l’urgence
- Usurpation d’identité : se faire passer pour une entité de confiance (banque, collègue, service)
- Techniques techniques avancées : clonage de sites, falsification d’adresses email
Cette combinaison rend le phishing particulièrement redoutable car même les personnes formées peuvent se faire piéger dans certaines circonstances.
Les chiffres qui font réfléchir
- 91% des cyberattaques commencent par un email de phishing
- 73% des organisations ont subi des fuites de données sensibles dues au phishing
- 30% des emails de phishing sont ouverts par les destinataires (contre 20% pour les emails légitimes)
- Un employé sur 5 cliquera sur un lien malveillant lors de sa première campagne de sensibilisation
Anatomie d’un email de phishing : Décryptage technique
Pour se protéger efficacement, il faut d’abord savoir reconnaître l’ennemi. Décortiquons ensemble les différents éléments d’un email de phishing.
L’expéditeur : premier point de vérification
Comprendre la structure d’une adresse email
Une adresse email se compose de deux parties :
- Le nom affiché : « Joel Bio » ou « Votre Banque »
- L’adresse réelle : joe.bio@entreprise.com
Point crucial : Le nom affiché peut être modifié librement par n’importe qui. Un attaquant peut très bien afficher « Directeur Financier » alors que son adresse réelle est attaquant@domaine-suspect.com.
Le nom de domaine : votre boussole de confiance
Le domaine (la partie après le @) est l’élément le plus fiable. Seul le propriétaire légitime d’un domaine peut normalement envoyer des emails depuis ce domaine.
Technique d’attaque courante : les domaines sosies
- Domaine légitime : banque-nationale.com
- Domaine malveillant : banque-nationaIe.com (avec un i majuscule à la place du l)
- Autre variante : banque-nationale-secure.com
Réflexe à adopter : Toujours vérifier le domaine exact, caractère par caractère, surtout pour les demandes sensibles.
Le contenu : là où se joue la manipulation
Les déclencheurs psychologiques utilisés
Les attaquants s’appuient sur des ressorts psychologiques puissants :
- L’urgence : « Votre compte sera bloqué dans 24h »
- La peur : « Activité suspecte détectée sur votre compte »
- L’autorité : Email prétendument envoyé par le PDG ou un organisme officiel
- La curiosité : « Vous avez reçu un document confidentiel »
- La récompense : « Vous avez gagné un prix »
- L’opportunité rare : « Offre exceptionnelle valable aujourd’hui seulement »
Ces déclencheurs ont un objectif : court-circuiter votre pensée critique pour vous faire agir rapidement sans réfléchir.
Les liens : des portes dérobées
Les liens hypertextes sont l’arme principale du phishing. Ils peuvent :
- Rediriger vers un site clone imitant parfaitement une plateforme légitime
- Déclencher le téléchargement automatique d’un malware
- Voler vos informations via un formulaire frauduleux
Comment vérifier un lien :
- Survolez le lien sans cliquer (le vrai URL s’affiche en bas du navigateur)
- Vérifiez que le domaine correspond exactement à l’organisation
- En cas de doute, tapez manuellement l’URL du site dans votre navigateur
Les pièces jointes : chevaux de Troie modernes
Les fichiers attachés peuvent contenir :
- Malwares : virus, ransomware, spyware
- Macros malveillantes : scripts cachés dans des documents Office
- Fichiers exécutables déguisés : .exe renommé en .pdf
Signaux d’alerte :
- Extensions inhabituelles (.zip.exe, .scr, .vbs)
- Fichiers qui demandent d’activer les macros
- Documents qui nécessitent des actions particulières pour s’ouvrir
Les éléments cachés : l’infrastructure technique
Au-delà de ce que vous voyez, chaque email contient des métadonnées techniques :
- Serveurs de messagerie utilisés
- Adresse IP d’origine
- Chemin de routage de l’email
- Authentifications SPF, DKIM, DMARC
Ces éléments, analysables par des professionnels ou des outils spécialisés, révèlent souvent l’origine frauduleuse d’un message.
Les différents visages du phishing : typologie des attaques
Le phishing n’est pas une technique unique mais une famille d’attaques aux multiples variantes.
Le phishing de masse : ratisser large
Principe : Envoi massif d’emails génériques à des milliers de destinataires.
Exemple typique : « Votre colis est en attente, cliquez ici pour le recevoir »
Taux de réussite : Faible (1-3%), mais compensé par le volume
Objectif : Récupérer des identifiants bancaires, installer des malwares
Le spear phishing : la frappe chirurgicale
Principe : Attaque ciblée contre une personne ou une organisation spécifique, avec des emails personnalisés.
Exemple : Email au responsable RH prétendant venir d’un candidat connu, avec un CV piégé
Préparation : L’attaquant collecte des informations sur LinkedIn, sites web, réseaux sociaux
Taux de réussite : Élevé (10-30%) car très crédible
Le whaling : pêcher les gros poissons
Principe : Variante du spear phishing visant spécifiquement les dirigeants et cadres supérieurs.
Exemple : Fausse demande urgente de virement du PDG au directeur financier
Impact : Très élevé (montants importants, accès aux systèmes critiques)
Nom alternatif : Fraude au président, BEC (Business Email Compromise)
Le smishing et le vishing : au-delà de l’email
Smishing (SMS + Phishing) :
- Messages texte frauduleux
- Exemple : « Votre colis attend, suivez ce lien »
Vishing (Voice + Phishing) :
- Appels téléphoniques frauduleux
- Exemple : Faux service client demandant des codes de sécurité
Le phishing par compromission de compte
Principe : Utilisation d’un compte email légitime déjà compromis pour envoyer des messages malveillants.
Dangerosité : Très élevée car l’email provient réellement d’une source de confiance
Exemple : Votre collègue dont le compte a été piraté vous envoie un lien malveillant
Pourquoi tombons-nous dans le piège ? La psychologie du phishing
Le facteur humain : notre talon d’Achille
Même les personnes les plus vigilantes peuvent être victimes de phishing. Pourquoi ?
1. La surcharge cognitive
Dans un environnement professionnel où nous recevons des dizaines d’emails par jour, notre cerveau fonctionne en mode automatique. Nous prenons des décisions rapides basées sur des heuristiques (raccourcis mentaux) plutôt que sur une analyse approfondie.
Un email qui arrive au mauvais moment – pendant une réunion, en fin de journée, lors d’un déplacement – a beaucoup plus de chances de passer inaperçu.
2. Le biais d’autorité
Nous sommes conditionnés à obéir aux figures d’autorité. Un email semblant provenir du PDG, du service informatique ou d’un organisme officiel déclenche une réponse quasi-automatique.
Les attaquants exploitent ce biais en usurpant systématiquement des identités d’autorité.
3. Le principe de cohérence
Si un email s’inscrit dans un contexte logique – une discussion récente, un projet en cours, une actualité du moment – notre cerveau le considère automatiquement comme légitime.
Exemple : Un email sur la sécurité informatique arrivant juste après l’annonce d’une faille de sécurité dans l’actualité semble parfaitement cohérent.
4. La peur de mal faire
Dans certaines organisations, la culture du blâme empêche les collaborateurs de signaler qu’ils ont cliqué sur un lien suspect. Cette peur aggrave l’impact car la compromission n’est découverte que tardivement.
Les moments de vulnérabilité maximale
Certaines situations augmentent drastiquement le risque :
- Début ou fin de journée (vigilance réduite)
- Périodes de stress ou de rush
- Télétravail avec distractions
- Utilisation d’appareils mobiles (affichage limité)
- Nouveaux employés pas encore familiers avec les procédures
Les signaux d’alerte : votre checklist anti-phishing
Développer un radar anti-phishing nécessite de connaître les indicateurs de danger. Voici votre checklist pratique.
Signaux d’alerte niveau ROUGE (danger immédiat)
⛔ On vous demande un mot de passe, un code ou des informations bancaires
- Aucune organisation légitime ne demande ces informations par email
⛔ Menace de blocage ou de sanction immédiate
- « Votre compte sera supprimé dans 2h si vous ne cliquez pas »
⛔ Demande de virement urgent
- Surtout si le processus habituel est contourné
⛔ Pièce jointe avec demande d’activer les macros
- Prétexte classique pour installer un malware
Signaux d’alerte niveau ORANGE (vigilance accrue)
⚠️ Expéditeur inhabituel pour le type de message
- Votre banque qui envoie depuis une adresse Gmail
⚠️ Fautes d’orthographe ou de grammaire
- Organisations professionnelles relisent leurs communications
⚠️ Ton impersonnel ou au contraire trop familier
- « Cher client » alors que votre banque utilise votre nom
⚠️ URL raccourcies (bit.ly, tinyurl)
- Masquent la vraie destination
⚠️ Pression temporelle excessive
- « Offre expire à minuit », « Action requise immédiatement »
Signaux d’alerte niveau JAUNE (mérite vérification)
💛 Email non sollicité demandant une action
- Vous n’attendiez aucun message de cet expéditeur
💛 Promotion ou gain inattendu
- « Vous avez gagné » alors que vous n’avez participé à rien
💛 Qualité visuelle médiocre
- Logo pixelisé, mise en page approximative
💛 Objet du message vague ou générique
- « Document important », « Information urgente »
La règle d’or : en cas de doute, vérifiez
Protocole de vérification :
- Ne pas cliquer ni télécharger quoi que ce soit
- Contacter l’expéditeur présumé par un autre canal (téléphone, messagerie interne)
- Vérifier auprès de votre service informatique
- Si c’est une organisation (banque, administration), se connecter directement à leur site officiel
- Signaler l’email suspect à votre équipe sécurité
Stratégies de protection : une approche globale
Se protéger efficacement du phishing nécessite une stratégie à plusieurs niveaux combinant technologie, processus et formation.
Niveau 1 : Les protections techniques
Filtrage et détection automatisée
Les solutions de protection email modernes analysent chaque message entrant selon plusieurs critères :
Analyse de réputation :
- Vérification de l’adresse IP d’envoi contre des bases de données de menaces connues
- Évaluation de la réputation du domaine expéditeur
Analyse du contenu :
- Détection de patterns malveillants dans le texte
- Analyse des liens et pièces jointes
- Détection d’anomalies linguistiques
Analyse comportementale :
- Détection d’activités inhabituelles (volume d’envoi, destinataires)
- Identification de tentatives d’usurpation d’identité
Sandboxing :
- Exécution des pièces jointes dans un environnement isolé
- Détection de comportements malveillants avant livraison
Les solutions modernes comme OKIKI GUARD intègrent plusieurs moteurs d’analyse complémentaires pour maximiser le taux de détection. Avec cinq moteurs fonctionnant en parallèle, la plateforme peut identifier et neutraliser jusqu’à 90% des menaces avant qu’elles n’atteignent les boîtes de réception.
Authentification des emails (SPF, DKIM, DMARC)
Ces protocoles techniques permettent de vérifier qu’un email provient réellement du domaine affiché :
- SPF (Sender Policy Framework) : Liste les serveurs autorisés à envoyer des emails pour un domaine
- DKIM (DomainKeys Identified Mail) : Signature cryptographique garantissant l’intégrité du message
- DMARC (Domain-based Message Authentication) : Politique définissant comment traiter les emails non authentifiés
Recommandation : Configurer ces protocoles pour votre propre domaine ET vérifier leur présence sur les emails entrants.
Sécurisation des accès
Même si un attaquant obtient un mot de passe, certaines mesures limitent les dégâts :
Authentification multifacteur (MFA) :
- Ajoute une couche de sécurité au-delà du mot de passe
- Réduit de 99,9% le risque de compromission de compte
Gestionnaires de mots de passe :
- Génèrent des mots de passe robustes et uniques
- Détectent automatiquement les sites frauduleux (ne proposent pas le mot de passe sur un clone)
Principe du moindre privilège :
- Chaque utilisateur n’a accès qu’aux ressources strictement nécessaires
- Limite l’impact d’une compromission
Niveau 2 : Les processus organisationnels
Protocoles de validation pour actions sensibles
Mettre en place des procédures obligatoires pour :
- Virements bancaires : validation à deux personnes
- Changement de coordonnées bancaires : confirmation téléphonique
- Accès à des données sensibles : autorisation formelle
- Partage d’informations confidentielles : vérification de l’identité
Exemple : Politique du « double appel » pour toute demande de virement : l’initiateur appelle pour confirmer, le validateur rappelle sur le numéro officiel pour contre-vérifier.
Canaux de signalement clairs
Les collaborateurs doivent savoir :
- À qui signaler un email suspect
- Comment le faire (bouton de signalement, adresse email dédiée)
- Quel délai de réponse attendre
Culture du signalement : Féliciter et encourager le signalement plutôt que stigmatiser.
Gestion de crise phishing
Avoir un plan d’intervention prédéfini :
- Isolement immédiat du compte compromis
- Analyse de l’étendue de la compromission
- Réinitialisation des accès
- Communication interne
- Notification réglementaire si nécessaire
- Analyse post-mortem et amélioration
Niveau 3 : Le facteur humain – Formation et sensibilisation
Sensibilisation continue
La formation ponctuelle ne suffit pas. Il faut un programme de sensibilisation continu :
Formation initiale :
- Module obligatoire lors de l’intégration
- Présentation des risques et bonnes pratiques
- Quiz d’évaluation
Rappels réguliers :
- Newsletter sécurité mensuelle
- Partage d’exemples récents d’attaques
- Mise à jour sur les nouvelles menaces
Micro-learning :
- Courtes sessions de 5-10 minutes
- Focus sur un aspect spécifique
- Accessible à la demande
Simulations d’attaques : apprendre par la pratique
Les campagnes de simulation permettent :
- D’évaluer le niveau de vigilance réel
- D’identifier les collaborateurs les plus vulnérables
- De mesurer l’efficacité des formations
- De créer une mémoire musculaire face aux menaces
Des plateformes comme OKIKI GUARD proposent des modules de simulation de phishing avec :
- Templates réalistes basés sur des menaces actuelles
- Scénarios personnalisables adaptés à votre secteur d’activité
- Ciblage granulaire par département, rôle ou niveau de risque
- Tableaux de bord détaillés pour suivre les progrès
- Formation immédiate pour ceux qui cliquent (feedback instantané)
L’objectif n’est pas de piéger les collaborateurs mais de les entraîner dans un environnement sûr.
Création d’une culture de cybersécurité
Au-delà des formations, transformer la sécurité en valeur partagée :
Champions de sécurité :
- Identifier des relais dans chaque service
- Les former pour qu’ils deviennent ressources de proximité
Gamification :
- Challenges inter-équipes
- Récompenses pour les meilleurs taux de détection
- Classements mensuels
Communication positive :
- Valoriser les bons comportements
- Partager les success stories (attaques déjouées)
- Zéro blâme pour les erreurs rapportées rapidement
OKIKI GUARD : Une réponse concrète et opérationnelle
Face à l’ampleur de la menace, les entreprises ont besoin de solutions qui combinent efficacité technique et simplicité d’utilisation.
Pourquoi une protection spécialisée est-elle nécessaire ?
Les solutions de sécurité email classiques (Microsoft Defender, filtres anti-spam) ont leurs limites :
- Taux de détection insuffisant face aux attaques sophistiquées
- Manque de visibilité sur les menaces ciblant l’organisation
- Absence de volet formation et sensibilisation
- Pas de surveillance des fuites de données
Une protection complète nécessite une approche en profondeur combinant plusieurs couches de défense.
L’approche OKIKI GUARD : protection multicouche
OKIKI GUARD s’articule autour de quatre modules complémentaires répondant aux différentes facettes de la menace phishing.
Module 1 : Protection Anti-Phishing Avancée
Fonctionnement :
- Analyse en temps réel de chaque email entrant
- 5 moteurs de détection complémentaires pour maximiser la couverture
- 0 angle mort : tous les emails sont scannés sans exception
- Neutralisation automatique des menaces identifiées
Compatibilité totale avec vos outils existants :
- Microsoft 365 / Exchange
- Google Workspace / Gmail
- Autres plateformes via API
Avantages :
- Réduction de 90% des emails malveillants atteignant les boîtes de réception
- Pas de perturbation des flux de travail existants
- Configuration en moins de 5 minutes
- Pas de matériel supplémentaire à installer
Ce qui le distingue : L’approche multi-moteurs d’OKIKI GUARD permet de détecter aussi bien les menaces connues (via bases de données) que les attaques zero-day (via analyse comportementale et IA).
Module 2 : Surveillance des Fuites de Données
Une menace souvent négligée : vos données sont-elles déjà exposées ?
Fonctionnement :
- Surveillance continue d’internet (web visible et dark web)
- Détection des emails professionnels compromis
- Identification des identifiants divulgués
- Alertes proactives avant exploitation par les attaquants
Cas d’usage :
- Un ancien collaborateur a utilisé son email professionnel sur un site piraté
- Des identifiants d’accès circulent sur des forums de hackers
- Des documents internes ont fuité
Valeur : Vous savez avant les attaquants que vos données sont exposées, vous permettant d’agir préventivement (changement de mots de passe, surveillance accrue).
Module 3 : Simulations et Évaluation
Testez vos défenses humaines dans des conditions réelles.
Fonctionnalités :
- Bibliothèque de templates constamment mise à jour avec les dernières techniques d’attaque
- Scénarios personnalisables adaptés à votre secteur (finance, santé, industrie…)
- Lancement en 30 secondes sans expertise technique
- Ciblage avancé : par service, fonction, niveau hiérarchique
- KPIs complets : taux d’ouverture, taux de clic, temps de réaction
Approche pédagogique :
- Formation immédiate pour ceux qui cliquent (page d’explication)
- Pas de stigmatisation mais apprentissage
- Suivi de la progression individuelle et collective
Résultats observés : Les organisations utilisant régulièrement les simulations voient leur taux de clics sur liens malveillants diminuer de 78% en moyenne après 6 mois.
Module 4 : Formation et Sensibilisation
Des contenus pédagogiques adaptés à tous les niveaux.
Catalogue de formations :
- Modules e-learning interactifs
- Vidéos courtes sur les menaces actuelles
- Quiz et évaluations
- Parcours personnalisés par rôle
Thématiques couvertes :
- Fondamentaux du phishing
- Ingénierie sociale
- Sécurité des mots de passe
- Navigation sécurisée
- Télétravail sécurisé
- Gestion des données sensibles
Formats variés pour s’adapter aux emplois du temps :
- Sessions de 5 minutes (micro-learning)
- Formations complètes (30-60 minutes)
- Webinaires live avec experts
- Documents téléchargeables
Tableau de bord unifié : visibilité et contrôle
OKIKI GUARD centralise toutes les informations sécurité dans une interface unique :
Vue d’ensemble :
- Nombre de menaces bloquées (jour/semaine/mois)
- Taux de détection par moteur
- Top 10 des types d’attaques
- Tendances et évolution
Analyse par utilisateur :
- Collaborateurs les plus ciblés
- Taux de vulnérabilité par service
- Historique des incidents
Rapports personnalisables :
- Exports pour la direction
- Métriques conformité (ISO 27001, RGPD)
- Preuves d’efforts de sécurité pour audits
Conformité et sécurité de la plateforme
OKIKI GUARD prend au sérieux la protection de vos données :
Architecture sécurisée :
- Isolation complète des données clients
- Chiffrement end-to-end
- Authentification robuste (MFA native)
- Gestion granulaire des rôles (RBAC)
Conformité réglementaire :
- Respect du Code du numérique béninois
- Conformité RGPD pour clients européens
- Audits de sécurité externes bi-annuels
- Certifications en cours (ISO 27001)
Transparence :
- Documentation complète des traitements
- Politique de confidentialité claire
- Droit d’accès et suppression des données
- Vous restez propriétaire de vos données
Support et accompagnement
Derrière la technologie, une équipe d’experts :
Disponibilité :
- Support 24/7 par chat, email, téléphone
- Temps de réponse garanti
- Documentation complète en ligne
- Base de connaissances
Accompagnement :
- Onboarding personnalisé
- Formation des administrateurs
- Recommandations stratégiques
- Retours d’expérience sectoriels
Construire votre programme anti-phishing en 5 étapes
Maintenant que vous comprenez la menace et connaissez les outils disponibles, voici comment bâtir une protection efficace.
Étape 1 : Audit de l’existant (Semaine 1)
Évaluer votre niveau de protection actuel :
- Quels outils de sécurité email sont en place ?
- Combien d’incidents de phishing l’année dernière ?
- Vos collaborateurs sont-ils formés ?
- Existe-t-il des procédures de validation ?
Identifier vos vulnérabilités :
- Services les plus ciblés
- Comptes à privilèges élevés
- Données les plus sensibles
- Points faibles dans les processus
Benchmark : Comparer avec les standards de votre secteur.
Étape 2 : Déploiement technique (Semaines 2-3)
Mise en place de la protection automatisée :
- Intégration d’une solution comme OKIKI GUARD (5 minutes de configuration)
- Activation de l’authentification multifacteur (MFA)
- Configuration SPF/DKIM/DMARC
- Déploiement de gestionnaires de mots de passe
Tests et validation :
- Vérifier que les emails légitimes passent
- Confirmer le blocage d’emails test malveillants
- S’assurer de la compatibilité avec vos outils
Étape 3 : Formation initiale (Semaine 4)
Sensibilisation générale :
- Session obligatoire pour tous les collaborateurs
- Présentation des risques réels pour l’entreprise
- Démonstration d’attaques récentes
- Explication des nouveaux outils et processus
Formation ciblée :
- Sessions spécifiques pour les fonctions à risque (finance, RH, direction)
- Formation approfondie pour l’équipe IT
- Désignation de champions de sécurité
Étape 4 : Test en conditions réelles (Semaines 5-8)
Première campagne de simulation :
- Scénario simple pour établir un baseline
- Analyser les résultats sans jugement
- Identifier les axes d’amélioration
Formation corrective :
- Sessions dédiées pour les collaborateurs ayant cliqué
- Partage des enseignements avec toute l’équipe
- Ajustement des contenus de formation
Étape 5 : Amélioration continue (En cours permanent)
Programme récurrent :
- Simulation mensuelle avec scénarios variés
- Newsletter sécurité bimensuelle
- Mise à jour trimestrielle sur les nouvelles menaces
- Révision annuelle des politiques
Mesure et ajustement :
- Suivi des KPIs (taux de clic, temps de signalement, incidents réels)
- Comparaison mois après mois
- Célébration des progrès
- Adaptation en fonction des résultats
Rester à jour :
- Veille sur les nouvelles techniques d’attaque
- Mise à jour régulière des formations
- Partage d’expérience avec d’autres organisations
Questions fréquentes : vos interrogations légitimes
« Notre antivirus/filtre anti-spam ne suffit-il pas ? »
Les solutions généralistes bloquent efficacement le spam évident mais laissent passer de nombreuses attaques sophistiquées. Les études montrent que seulement 50-60% des phishing ciblés sont détectés par les solutions standard.
Une solution spécialisée comme OKIKI GUARD complète votre antivirus existant en ajoutant plusieurs couches d’analyse spécifiques au phishing.
« Nos collaborateurs sont prudents, est-ce vraiment nécessaire ? »
Même les experts en cybersécurité se font parfois piéger. Le phishing moderne exploite des biais psychologiques qui touchent tout le monde. De plus, il suffit d’une seule erreur pour compromettre toute l’organisation.
La question n’est pas « si » mais « quand » une attaque réussira sans protection adéquate.
« Combien de temps faut-il pour voir des résultats ? »
Immédiat : La protection technique bloque les menaces dès le déploiement. 2-3 mois : Amélioration notable de la vigilance des collaborateurs. 6 mois : Réduction significative (70-80%) du taux de clics sur liens suspects. 1 an : Culture de sécurité solidement ancrée.
« Quelle différence avec Microsoft Defender ou Google Security ? »
Ces solutions sont excellentes mais générales. OKIKI GUARD apporte :
- Spécialisation : 100% focus sur le phishing et l’humain
- Couches additionnelles : Détection que les solutions généralistes peuvent manquer
- Volet formation : Absent des outils Microsoft/Google
- Surveillance fuites de données : Protection proactive
- Support dédié : Experts accessibles 24/7
OKIKI GUARD se déploie en complément de vos outils existants.
« Quel retour sur investissement ? »
Coût moyen d’une attaque réussie : 350 000 € (dommages + remédiation + perte d’activité) Coût d’une solution de protection : Quelques milliers d’euros par an
Le ROI est évident. Et au-delà du financier :
- Protection de la réputation
- Confiance des clients et partenaires
- Conformité réglementaire
- Sérénité des équipes
« Comment gérer la résistance des collaborateurs ? »
Communication positive :
- Présenter comme une protection (pour eux aussi) et non une surveillance
- Impliquer les équipes dans le choix des solutions
- Valoriser les bons comportements
Démonstration :
- Montrer des exemples concrets d’attaques
- Partager des témoignages d’organisations victimes
- Simuler une attaque réaliste (avec autorisation management)
Formation ludique :
- Gamification des apprentissages
- Challenges inter-services
- Récompenses symboliques
Conclusion : de la prise de conscience à l’action
Le phishing n’est plus une menace informatique abstraite. C’est un risque métier concret qui peut paralyser une entreprise en quelques heures. Les chiffres sont sans appel : 86% des organisations ciblées, 350 000 € de coût moyen par attaque réussie, 73% de fuites de données.
Mais ce constat alarmant ne doit pas mener à la résignation. Au contraire : avec les bonnes connaissances, les outils adaptés et une organisation préparée, vous pouvez réduire drastiquement votre exposition.
Les trois piliers d’une protection efficace
- Technologie : Des outils spécialisés capables de détecter et bloquer les menaces avant qu’elles n’atteignent vos collaborateurs.
- Humain : Des équipes formées, sensibilisées et entraînées à reconnaître les tentatives de manipulation.
- Organisation : Des processus clairs, une culture de signalement et des procédures de réponse aux incidents.
Ces trois éléments doivent fonctionner ensemble. La technologie seule ne suffit pas (il y aura toujours des fuites), ni la formation seule (les attaquants innovent constamment), ni les processus seuls (ils doivent être appliqués par des humains vigilants soutenus par des outils).
Le moment d’agir, c’est maintenant
Chaque jour de retard est une opportunité pour les attaquants. Les cybercriminels ne prennent pas de vacances, n’attendent pas que vous soyez prêt, ne vous préviennent pas.
La bonne nouvelle : vous n’avez pas besoin d’attendre des mois pour être protégé. Des solutions comme OKIKI GUARD se déploient en quelques minutes et offrent une protection immédiate, tout en vous accompagnant dans la construction d’une défense à long terme.
Vos prochaines actions concrètes
Cette semaine :
- Évaluez votre niveau de protection actuel
- Identifiez vos collaborateurs les plus exposés
- Testez votre capacité de détection avec une simulation simple
Ce mois-ci :
- Déployez une solution de protection spécialisée
- Lancez une première campagne de sensibilisation
- Établissez des procédures de signalement claires
Ce trimestre :
- Mesurez vos progrès avec des KPIs précis
- Ajustez votre stratégie en fonction des résultats
- Partagez vos succès pour motiver les équipes
Une ressource à votre disposition
Si vous souhaitez aller plus loin dans la protection de votre organisation, OKIKI GUARD propose :
- Démonstration gratuite de la plateforme
- Audit de votre exposition actuelle au phishing
- Simulation gratuite pour évaluer votre niveau de risque
- Accompagnement personnalisé dans le déploiement
Les équipes d’experts OKIKI GUARD sont disponibles 24/7 pour répondre à vos questions et vous aider à construire une défense adaptée à votre contexte spécifique.
Le mot de la fin
Le phishing est une menace sérieuse, mais pas une fatalité. Avec de la vigilance, des outils adaptés et une approche méthodique, vous pouvez protéger efficacement votre organisation.
Chaque email bloqué, chaque collaborateur formé, chaque processus amélioré renforce votre résilience. La cybersécurité n’est pas un état final mais un parcours d’amélioration continue.
Votre organisation mérite d’être protégée. Vos collaborateurs méritent de travailler sereinement. Vos clients méritent de vous faire confiance.
Il est temps de transformer la prise de conscience en action.